

Eigenschaften
Die Seite Properties zeigt, woher jede Eigenschaft einer Spring-Boot-Instanz stammt, welchen Wert die Anwendung tatsächlich verwendet, welche Eigenschaften veraltet sind und welche Beans sie lesen.
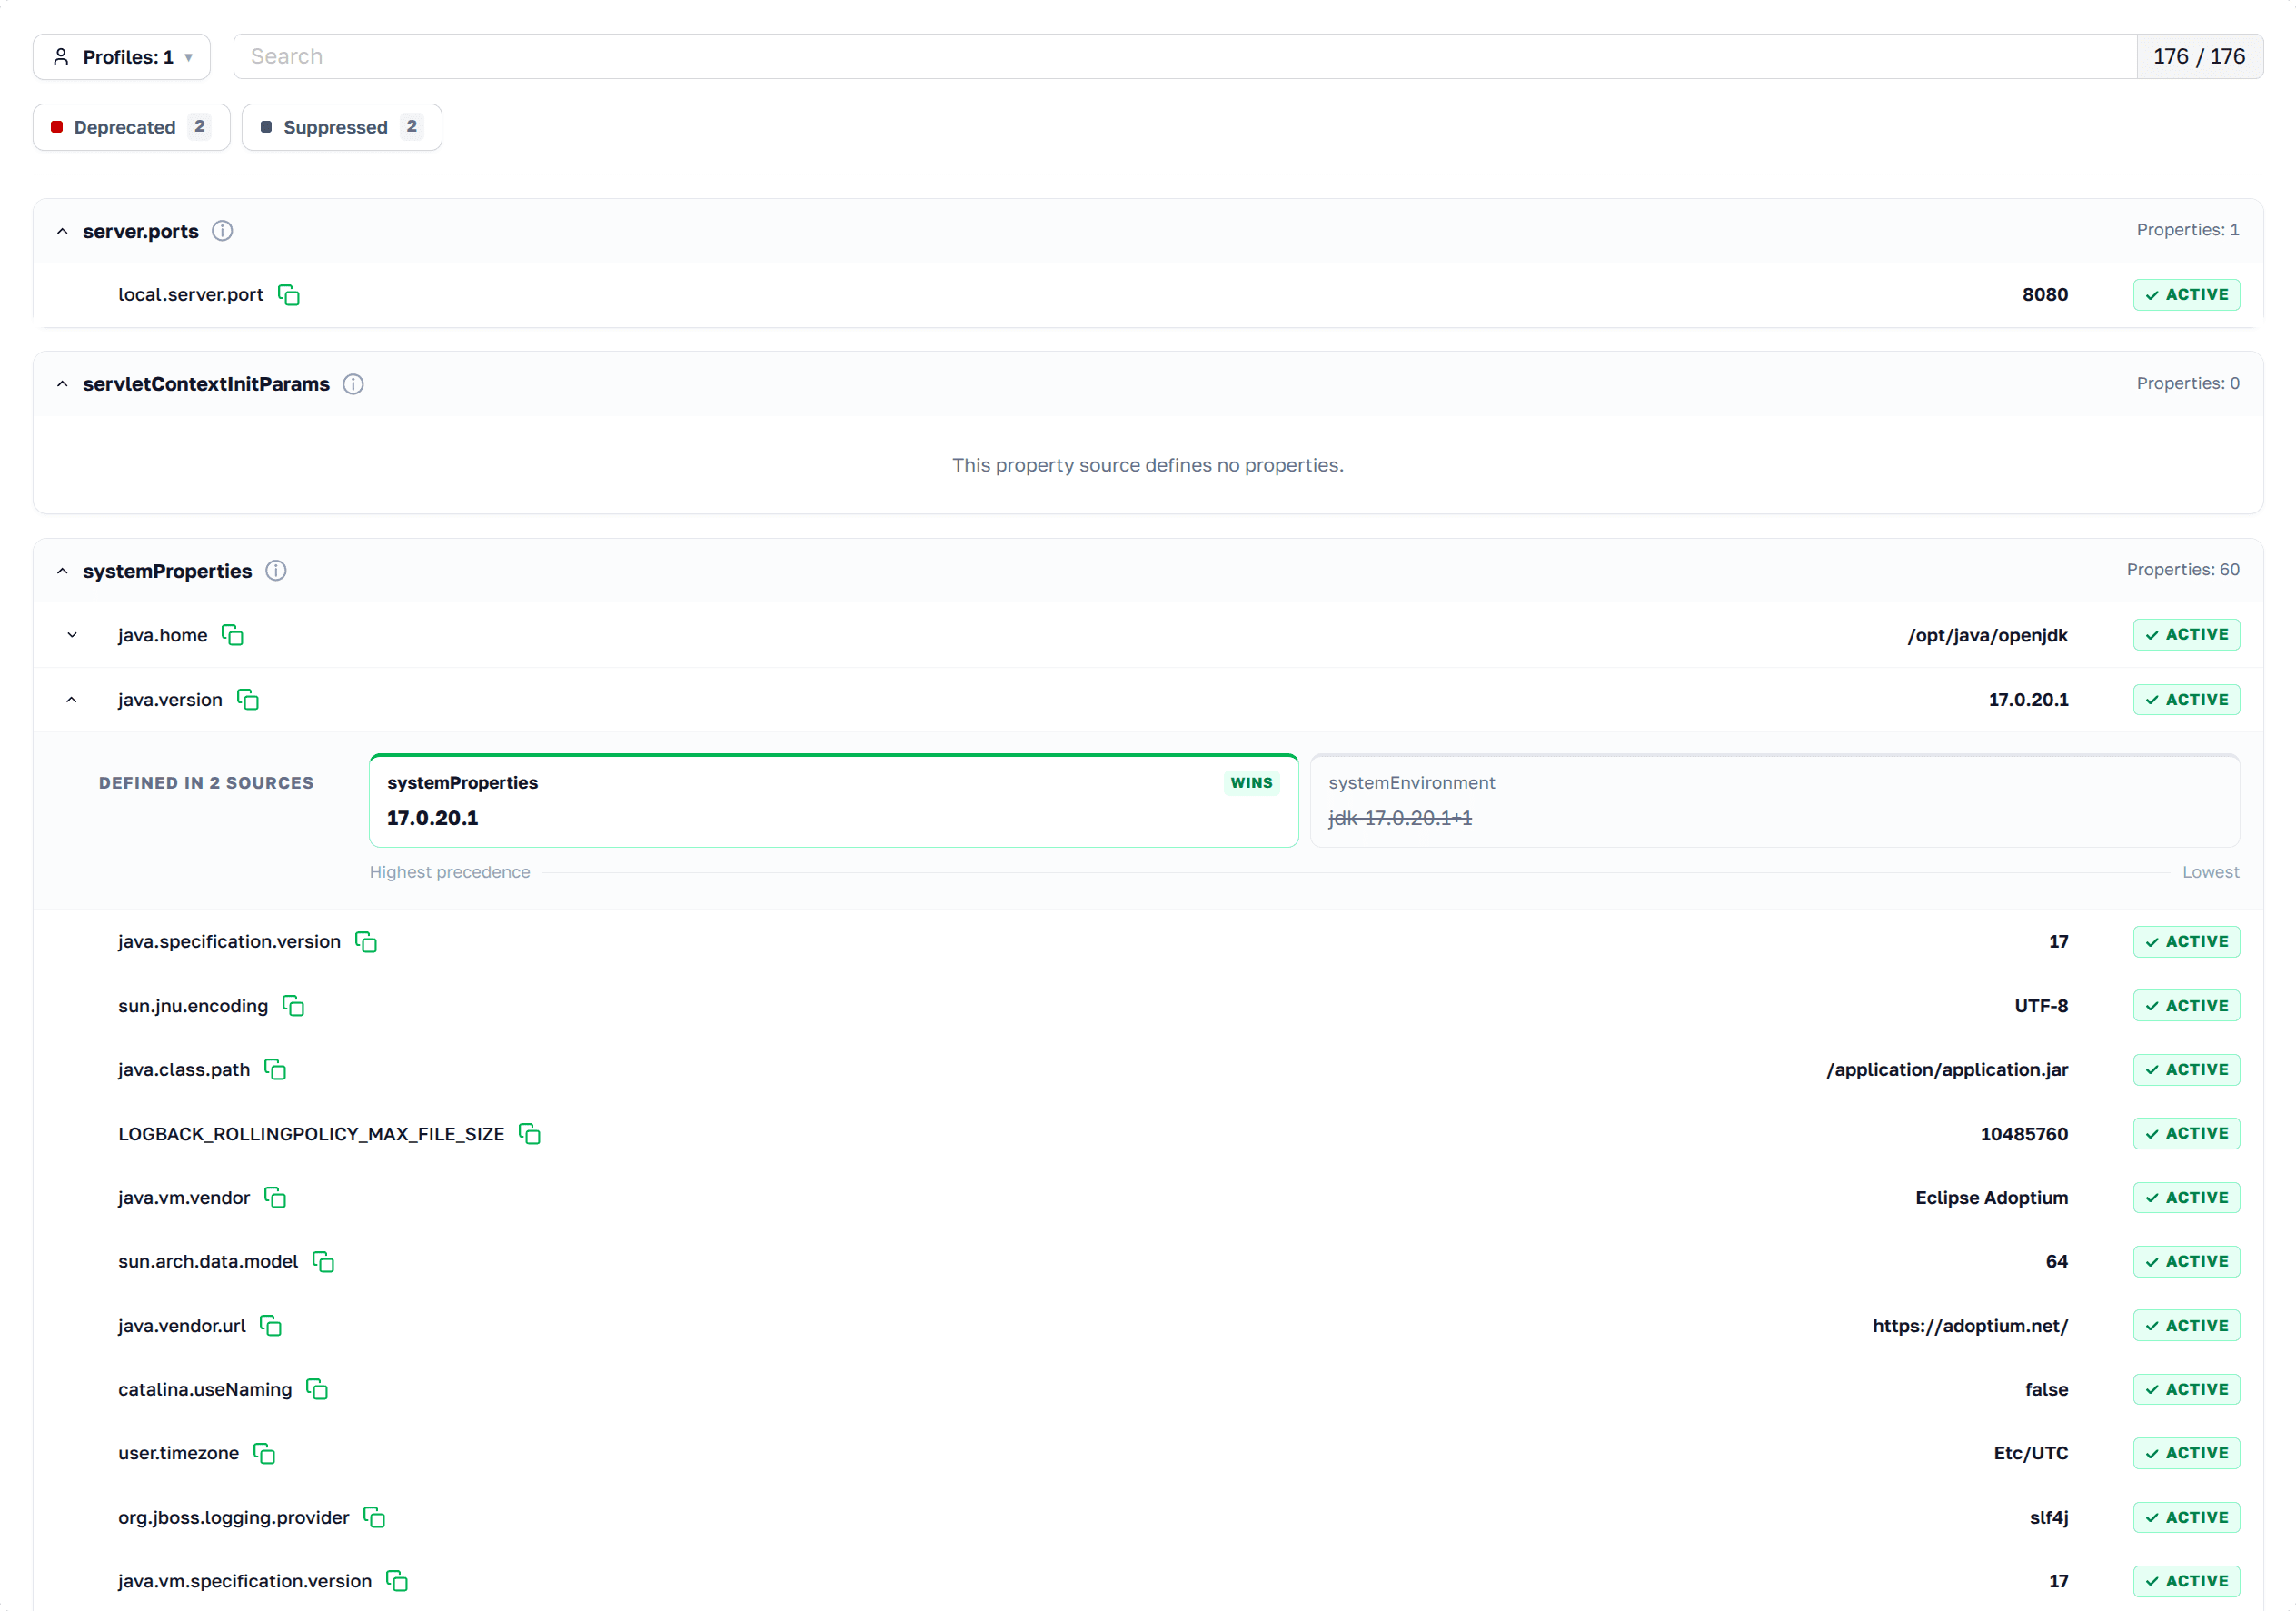
Properties in der Axelix-Oberfläche
Dieselbe Eigenschaft kann aus vielen Quellen stammen: application.yaml, profilspezifische Dateien,
Umgebungsvariablen, Systemeigenschaften oder Befehlszeilenargumente.
Was die Seite zeigt
Die Seite listet alle Eigenschaften nach Eigenschaftsquelle gruppiert auf. Die Quellen sind nach absteigender Priorität angeordnet, in der Reihenfolge, in der Spring Boot sie auswertet (siehe Externalized Configuration). Wenn mehrere Quellen dieselbe Eigenschaft definieren, verwendet die Anwendung den Wert aus der weiter oben aufgeführten Quelle.
Für jede Eigenschaft sehen Sie:
- Ob ihr Wert wirksam wird:
- Active, wenn die Anwendung diesen Wert verwendet.
- Suppressed, wenn eine Quelle mit höherer Priorität die Eigenschaft ebenfalls definiert und dieser Wert daher nicht in der Anwendung ankommt.
- Alle Quellen, die die Eigenschaft definieren, nach absteigender Priorität, mit markiertem wirksamem Wert.
- Die
@ConfigurationProperties-Bean, die die Eigenschaft bindet, sowie die Beans, die sie über@Valueinjizieren, mit Links zu Configuration Properties und Beans. - Ihre Beschreibung aus
spring-configuration-metadata.json, sofern vorhanden.

Aufgeklappte Properties in der Axelix-Oberfläche
Veraltete Eigenschaften sind hervorgehoben und zeigen den Hinweis zur Veraltung. So finden Sie Einstellungen, die Sie vor einem Upgrade migrieren sollten.

Eine veraltete Eigenschaft in der Axelix-Oberfläche
Die Seite zeigt außerdem die aktiven und die Standardprofile der Instanz (spring.profiles.active und
spring.profiles.default).
Gefährliche Eigenschaftswerte
Manche Eigenschaftswerte sind auf einem Entwicklungsrechner unproblematisch, führen im Produktivbetrieb jedoch häufig
zu Datenverlust, offengelegten Interna oder langsamen Abfragen. Axelix markiert Eigenschaften mit solchen Werten und
zeigt jeweils, warum der Wert riskant ist und welcher Wert stattdessen verwendet werden sollte. Beispielsweise erlaubt
spring.jpa.hibernate.ddl-auto=update Hibernate, das Datenbankschema selbstständig zu ändern.
Axelix prüft nur den tatsächlich von der Anwendung verwendeten Wert. Ein gefährlicher Wert in einer verdrängten
Eigenschaftsquelle wird daher nicht markiert. Der gesamte Wert muss übereinstimmen, unabhängig von Groß- und
Kleinschreibung: management.endpoints.web.exposure.include=* wird markiert, health,* hingegen nicht. Maskierte Werte
werden ebenfalls nicht geprüft. Ohne die Berechtigung environment.values:read sehen Sie daher keine Markierung für
maskierte Schlüssel (siehe Werte maskieren).
Standardmäßig wird jeder Wert für Aufrufer ohne die Berechtigung environment.values:read als ****** maskiert. Unter
Werte maskieren erfahren Sie, wie Sie die maskierten Schlüssel und den Zugriff auf Originalwerte festlegen.
Werte maskieren
Axelix verwendet den Spring-Boot-Schalter management.endpoint.env.show-values nicht. Es fordert von Spring Boot immer
die Originalwerte an (Show.ALWAYS) und wendet anschließend eine eigene Maskierung anhand einer Berechtigungsprüfung an.
Wer Originalwerte sieht. Aufrufer mit der Berechtigung environment.values:read, die den integrierten Rollen
ADMIN und SUPER_ADMIN erteilt ist, erhalten die Originalwerte. Für alle anderen werden die Werte durch ******
ersetzt. Die vollständige Rollen- und Berechtigungsmatrix finden Sie unter Rollen und
Berechtigungen.
Welche Schlüssel maskiert werden. Die Starter-Eigenschaft axelix.sbs.endpoints.config.sanitized-properties bestimmt
die Auswahl. Sie gilt sowohl für axelix-env (diese Seite) als auch für axelix-configprops (die Seite
Configuration Properties):
- Leere Liste (Standard): Jeder Wert wird für Aufrufer ohne die Berechtigung maskiert.
- Nicht leere Liste: Nur die aufgeführten Schlüssel werden maskiert, alle anderen unverändert zurückgegeben.
axelix.sbs.endpoints.config.sanitized-properties[0]=database.password
axelix.sbs.endpoints.config.sanitized-properties[1]=spring.datasource.password
axelix.sbs.endpoints.config.sanitized-properties[2]=jwt.signing-key
Unter Vertrauliche Eigenschaftswerte maskieren wird dieselbe Eigenschaft im Zusammenhang mit der übrigen Starter-Konfiguration beschrieben.
Die üblichen Spring-Boot-Actuator-Eigenschaften zur Maskierung (management.endpoint.env.show-values,
management.endpoint.env.keys-to-sanitize und ihre configprops-Entsprechungen) werden nicht ausgewertet. Verwenden Sie
stattdessen axelix.sbs.endpoints.config.sanitized-properties.
MCP-Werkzeuge
Die vollständige Umgebung einer verwalteten Instanz (Anwendungseigenschaften, Systemeigenschaften und Betriebssystem-Umgebungsvariablen) steht auch KI-Agenten über MCP zur Verfügung. Siehe MCP-Werkzeugkatalog.
Eigenen Actuator-Endpunkt freigeben
Ab Axelix 1.2.0 ist dies nicht mehr erforderlich: Der Starter registriert seine eigenen Actuator-Endpunkte selbst. Axelix benötigt die Endpunkte health/info nicht mehr und funktioniert auch ohne sie. Hier ist keine Konfiguration erforderlich.
Die Seite verwendet den Actuator-Endpunkt axelix-env, den der Axelix Spring Boot Starter bereitstellt. Geben Sie ihn
über die üblichen Spring-Boot-Actuator-Eigenschaften frei. Unter Spring Boot Starter konfigurieren finden Sie
die vollständige Liste der Axelix-Endpunkte und die zugehörige Einrichtung:
management.endpoints.web.exposure.include=axelix-envSiehe auch
Abhängigkeitsanalyse
Der Dependencies Analyzer zeigt alle Bibliotheken, mit denen eine Spring Boot-Instanz läuft, markiert nicht mehr aktiv entwickelte Projekte und zeigt, ob die Spring Boot-Versionslinie der Instanz noch OSS-Updates erhält.
Beans
Die Seite Beans listet alle Spring-Beans im ApplicationContext der verwalteten Instanz auf. Jede Zeile lässt sich aufklappen und zeigt Klasse, Gültigkeitsbereich, Abhängigkeiten, Qualifier, Proxy-Strategie und die Herkunft, die Spring zur Erstellung verwendet hat.