

Özellikler
Özellikler sayfası, bir Spring Boot örneğindeki her özelliğin nereden geldiğini, uygulamanın gerçekte hangi değeri kullandığını, hangi özelliklerin kullanımdan kaldırıldığını ve bunları hangi bean’lerin okuduğunu gösterir.
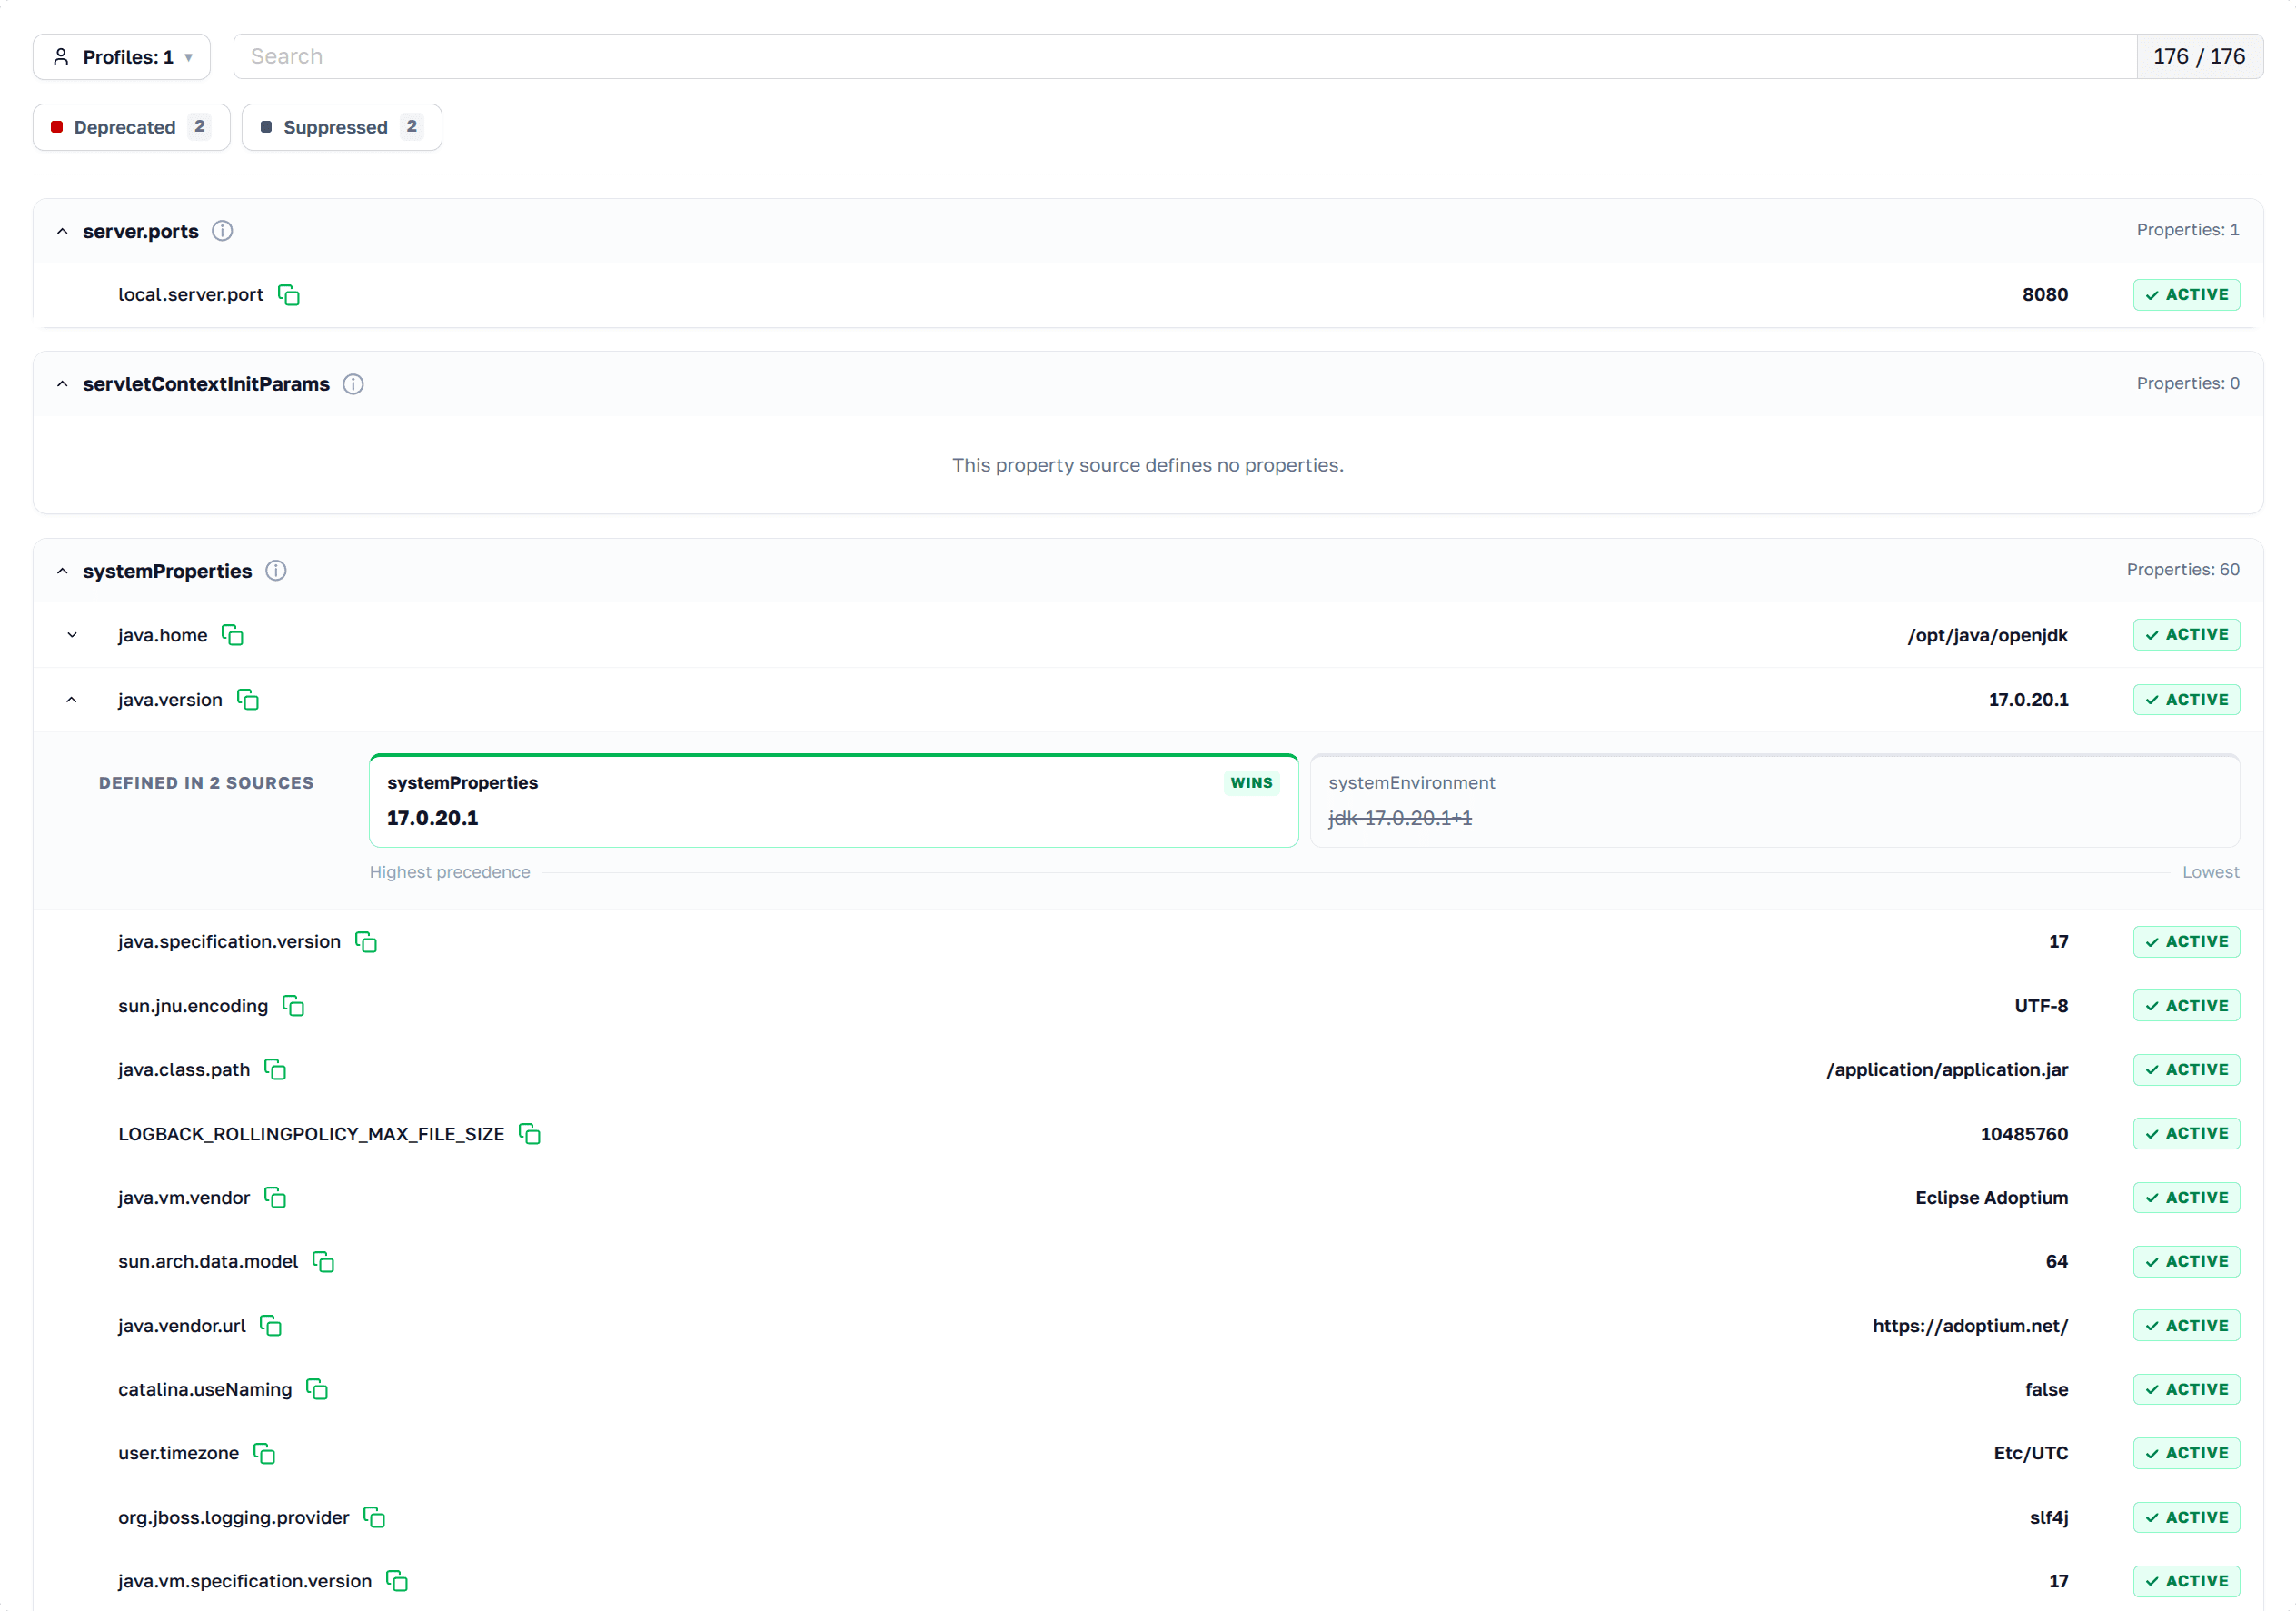
Axelix arayüzünde Properties
Aynı özellik birçok kaynaktan gelebilir: application.yaml, profile özel dosyalar, ortam değişkenleri, sistem özellikleri ve komut satırı argümanları.
Sayfada gösterilenler
Sayfa tüm özellikleri özellik kaynağına göre gruplar. Kaynaklar, Spring Boot'un başvurduğu sırayla en yüksek öncelikten en düşüğe doğru sıralanır (bkz. Harici yapılandırma). Birden fazla kaynak aynı özelliği tanımladığında uygulama listede daha yukarıda bulunan kaynağın değerini kullanır.
Her özellik için şunları görebilirsiniz:
- Değerinin etkili olup olmadığı:
- Active: uygulama bu değeri kullanır.
- Suppressed: daha yüksek öncelikli bir kaynak da aynı özelliği tanımladığından bu değer uygulamaya ulaşmaz.
- Özelliği tanımlayan tüm kaynaklar, en yüksek öncelikten en düşüğe doğru ve kullanılan değer işaretlenmiş olarak.
- Özelliği bağlayan
@ConfigurationPropertiesbean'i ve@Valuearacılığıyla enjekte eden bean'ler; Yapılandırma özellikleri ve Bean’ler sayfalarına bağlantılarla. - Varsa
spring-configuration-metadata.jsoniçindeki açıklaması.

Axelix arayüzünde özelliklerin açılır bölümü
Kullanımdan kaldırılan özellikler vurgulanır ve kullanımdan kaldırma mesajını gösterir; böylece yükseltmeden önce taşımanız gereken ayarları bulabilirsiniz.

Axelix arayüzünde kullanımdan kaldırılan özellik
Sayfa ayrıca örneğin etkin ve varsayılan profillerini (spring.profiles.active ve spring.profiles.default) gösterir.
Tehlikeli özellik değerleri
Bazı özellik değerleri geliştiricinin makinesinde uygundur ancak üretimde sıklıkla sorun çıkarır: veri kaybı, dahili bilgilerin sızması veya yavaş sorgular. Axelix bu değerlere ayarlanmış özellikleri işaretler. Her biri için değerin neden riskli olduğunu ve yerine hangi değerin kullanılması gerektiğini gösterir. Örneğin spring.jpa.hibernate.ddl-auto=update, Hibernate'in veritabanı şemasını kendi başına değiştirmesine izin verir.
Axelix yalnızca uygulamanın kullandığı değeri denetler; dolayısıyla bastırılmış bir özellik kaynağındaki tehlikeli değer işaretlenmez. Büyük/küçük harfe bakılmaksızın değerin tamamı eşleşmelidir: management.endpoints.web.exposure.include=* işaretlenir, ancak health,* işaretlenmez. Maskelenmiş değerler de denetlenmez; bu nedenle environment.values:read yetkiniz yoksa maskelenen anahtarların işaretlerini göremezsiniz (bkz. Değer maskeleme).
Varsayılan olarak environment.values:read yetkisine sahip olmayan çağıranlar için tüm değerler ****** olarak maskelenir. Hangi anahtarların maskeleneceğini ve asıl değerleri kimlerin görebileceğini seçmek için aşağıdaki Değer maskeleme bölümüne bakın.
Değer maskeleme
Axelix, Spring Boot'un management.endpoint.env.show-values ayarına dayanmaz. Spring Boot'tan her zaman ham değerleri (Show.ALWAYS) döndürmesini ister ve yetki denetimine bağlı olarak kendi maskelemesini uygular.
Ham değerleri kim görür? Yerleşik ADMIN ve SUPER_ADMIN rollerinin sağladığı environment.values:read yetkisine sahip çağıranlar asıl değerleri alır. Diğer herkese değerler ****** olarak döndürülür. Rol/yetki matrisinin tamamı için Roller ve yetkiler bölümüne bakın.
Hangi anahtarlar maskelenir? Tek bir starter özelliği, axelix.sbs.endpoints.config.sanitized-properties, bu kümeyi denetler ve hem axelix-env (bu sayfa) hem de axelix-configprops (Yapılandırma özellikleri sayfası) için geçerlidir:
- Boş liste (varsayılan): yetkisi olmayan çağıranlar için tüm değerler maskelenir.
- Boş olmayan liste: yalnızca listelenen anahtarlar maskelenir; diğerleri olduğu gibi döndürülür.
axelix.sbs.endpoints.config.sanitized-properties[0]=database.password
axelix.sbs.endpoints.config.sanitized-properties[1]=spring.datasource.password
axelix.sbs.endpoints.config.sanitized-properties[2]=jwt.signing-key
Aynı özelliğin diğer starter ayarlarıyla birlikte açıklaması için Spring Boot Starter yapılandırma kılavuzundaki Hassas özellik değerlerini maskeleme bölümüne bakın.
Maskeleme için standart Spring Boot Actuator özellikleri (management.endpoint.env.show-values, management.endpoint.env.keys-to-sanitize ve bunların configprops karşılıkları) dikkate alınmaz. Bunun yerine axelix.sbs.endpoints.config.sanitized-properties kullanın.
MCP araçları
Yönetilen bir örneğin tüm ortamı (uygulama özellikleri, sistem özellikleri ve işletim sistemi ortam değişkenleri) MCP aracılığıyla yapay zekâ ajanlarına da sunulur. MCP araçları kataloğuna bakın.
Özel Actuator uç noktasını etkinleştirme
Axelix 1.2.0 veya sonraki bir sürümü kullanıyorsanız bunların hiçbiri gerekmez: starter kendi özel Actuator uç noktalarını kendisi kaydeder ve Axelix artık health/info uç noktalarının etkinleştirilmesini gerektirmez; onlar olmadan da sorunsuz çalışır. Burada yapılandırma gerekmez.
Bu sayfa, Axelix Spring Boot Starter tarafından sağlanan axelix-env Actuator uç noktasını kullanır. Standart Spring Boot Actuator özellikleriyle bu uç noktasını erişime açın. Axelix uç noktalarının tam listesi ve ilgili kurulum için Spring Boot Starter yapılandırması sayfasına bakın:
management.endpoints.web.exposure.include=axelix-envAyrıca bkz.
Bağımlılık analizörü
Bağımlılık analizörü, bir Spring Boot örneğinin kullandığı tüm kütüphaneleri gösterir, artık etkin olarak geliştirilmeyen projeleri işaretler ve örneğin Spring Boot sürüm dalının hâlâ OSS güncellemeleri alıp almadığını belirtir.
Bean’ler
Bean’ler sayfası, yönetilen örneğin ApplicationContext bağlamında kayıtlı tüm Spring bean’lerini listeler. Genişletilebilir her satır bean’in sınıfını, kapsamını, bağımlılıklarını, niteleyicilerini, proxy stratejisini ve Spring’in onu oluşturmak için kullandığı kaynağı gösterir.