Свойства конфигурации
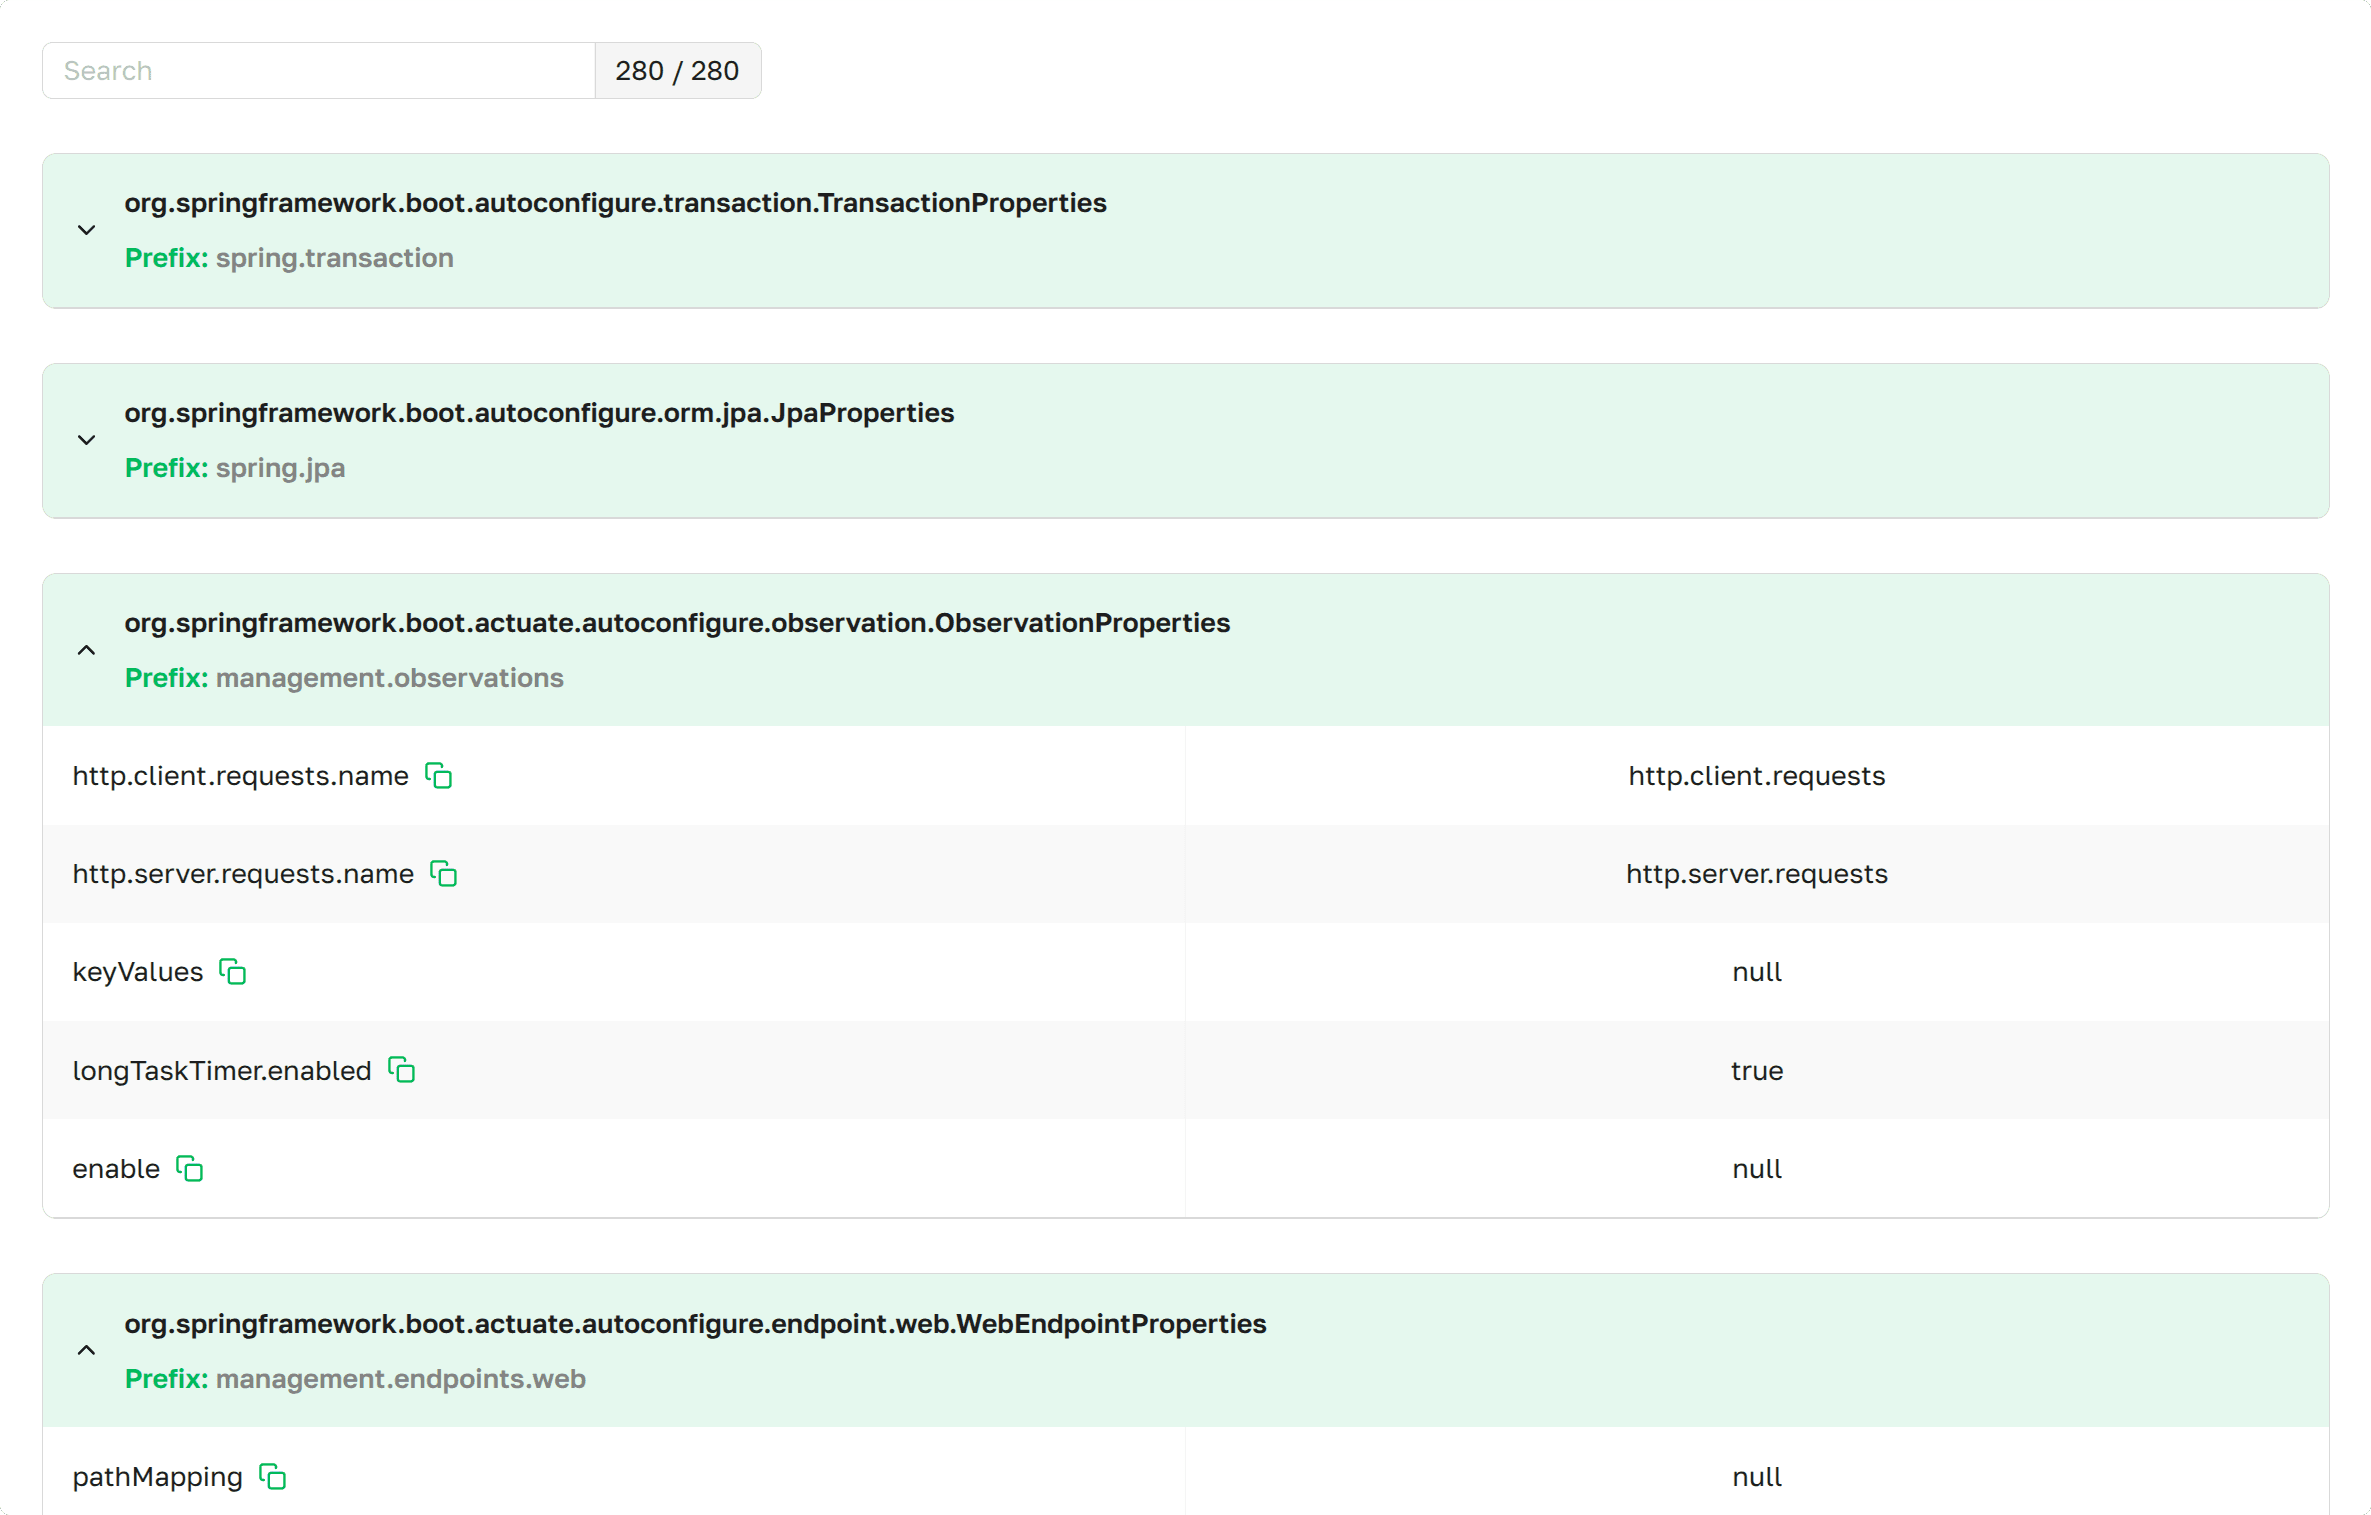
На странице Свойства конфигурации перечислены все @ConfigurationProperties бины, зарегистрированные в сервисе Spring Boot, сгруппированные по классам бинов, с указанием префикса свойства и значений, которые Spring в данный момент привязывает к бину.
 Свойства конфигурации в интерфейсе Axelix
Прокручиваемый список всех активных бинов @ConfigurationProperties, организованных как раскрывающиеся секция (по
умолчанию развёрнуты), с полем поиска над списком, фильтрующим бины и записи, а также счётчиком вида <соответствует> / <всего>.
Подробности конфигурационных свойств
 Подробности свойств конфигурации
в интерфейсе Axelix
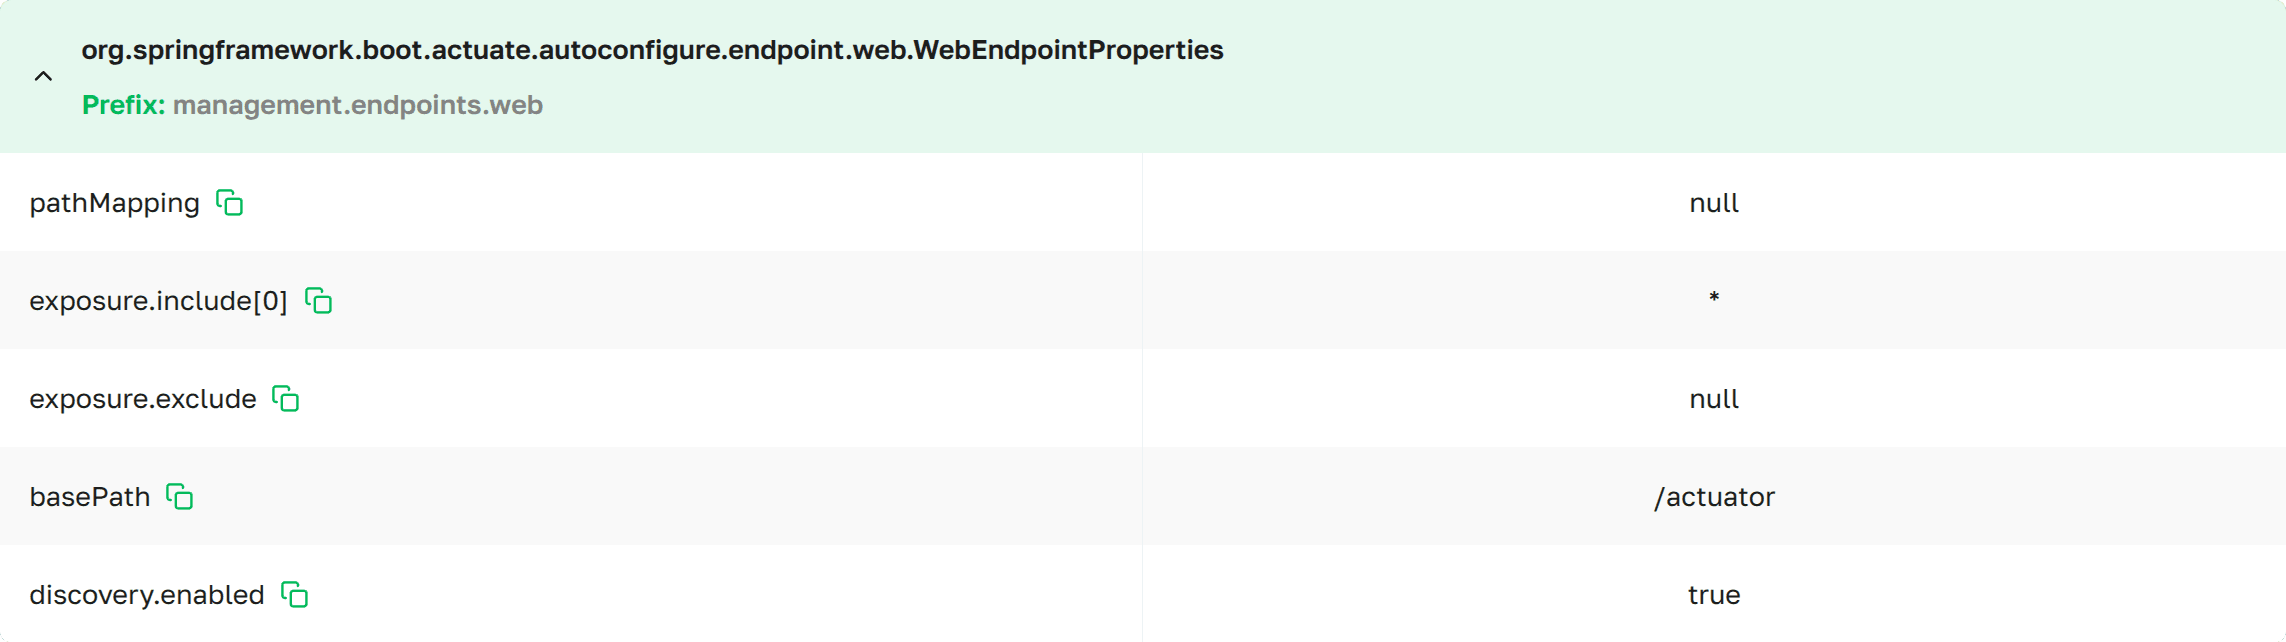
В заголовке каждого аккордеона показаны класс бина и его префикс, в каждой строке внутри показаны свойство и значение, которое Spring для него разрешил.
- Имя бина: класс, помеченный аннотацией
@ConfigurationProperties. - Префикс: префикс свойства, привязанный к этому бину (например,
spring.jpa). - Свойство: по одной строке на каждое поле компонента. Отображаемый ключ — имя поля (например,
showSql). - Значение: значение, которое Spring определила для поля. Свойства без значения отображаются как
null.
По умолчанию каждое значение маскируется как ****** для вызывающих, у которых нет полномочия
CONFIG_PROPS_VALUES_READ. О том, как выбрать, какие ключи маскируются, и кто видит оригиналы, см. ниже в разделе
Маскирование значений.
Маскирование значений
Axelix никогда не полагается на переключатель Spring Boot management.endpoint.env.show-values — он всегда просит
Spring Boot вернуть сырые значения (Show.ALWAYS) и поверх применяет собственное маскирование на основе проверки
полномочий.
Кто видит исходные значения. Вызывающие с полномочием ENV_VALUES_READ предоставляемыми встроенными ролями ADMIN
и SUPER_ADMIN — получают исходные значения. Остальные получают значения, заменённые на ******. Полную матрицу ролей
и полномочий см. в разделе Роли и
полномочия.
Какие ключи маскируются. Одно свойство стартера — axelix.sbs.endpoints.config.sanitized-properties — управляет
этим набором, и оно применяется и к axelix-env (эта страница), и к axelix-configprops (страница Configuration
Properties):
- Пустой список (по умолчанию) — все значения маскируются для пользователей без соответствующих полномочий.
- Непустой список — маскируются только указанные ключи, остальные возвращаются без изменений.
axelix.sbs.endpoints.config.sanitized-properties[0]=database.password
axelix.sbs.endpoints.config.sanitized-properties[1]=spring.datasource.password
axelix.sbs.endpoints.config.sanitized-properties[2]=jwt.signing-key
См. Маскирование чувствительных значений свойств в руководстве по настройке Spring Boot Starter — то же свойство описано рядом с остальными настройками стартера.
Стандартные свойства Spring Boot Actuator для маскирования — management.endpoint.configprops.show-values,
management.endpoint.configprops.keys-to-sanitize и их эквиваленты для env — не учитываются. Вместо них используйте
axelix.sbs.endpoints.config.sanitized-properties.
MCP-инструменты
Перечисление каждого бина @ConfigurationProperties и его привязанных значений также доступно ИИ-агентам через MCP. См.
Каталог MCP-инструментов.
Включите Нужный Actuator Ендпоинт
Если вы используете Axelix 1.2.0 или новее, ничего из этого не требуется: стартер сам регистрирует свои
actuator-эндпоинты, а эндпоинты health/info Axelix больше не требуются — он отлично работает и без них. Никакая
настройка здесь не нужна.
Страница работает поверх actuator-эндпоинта axelix-configprops, который добавляет Axelix Spring Boot Starter. Она
доступна через стандартные свойства Spring Boot Actuator. Полный список конечных точек Axelix и сопутствующих настроек
см. в разделе Настройка Spring Boot
Starter:
management.endpoints.web.exposure.include=axelix-configpropsСм. также
- Окружение — представление всех разрешённых свойств во время работы, включая общую с этой страницей конфигурацию маскирования.
- Настройка Master
- Настройка Spring Boot Starter
Бины
На странице Бины перечислены все бины Spring, зарегистрированные в ApplicationContext управляемого сервиса. Каждая строка представляет собой раскрывающийся список, в котором указаны класс бина, область видимости, зависимости, квалификаторы, стратегия проксирования и исходный компонент Spring, использованный для его создания.
Запланированные задачи
На странице Запланированные задачи можно получить доступ ко всем задачам, помеченным @Scheduled в сервисе Spring Boot. Вы также можете изменить статус задачи, ее расписание и при необходимости запустить ее вручную.